PHP-Sicherheitslücke: Warum weltweit Websites offline gingen – und was wir dagegen unternommen haben
Website-Betreiber und Hosting-Anbieter mussten kurzfristig reagieren. Auch bei uns waren vorübergehende Maßnahmen notwendig. Inzwischen sind alle Websites auf unseren Servern wieder online und die erforderliche PHP-Sicherheitsaktualisierung wurde eingespielt.
Doch was ist eigentlich passiert? Warum ist diese Sicherheitslücke so gefährlich, und stimmt es, dass der Fehler bereits seit 14 Jahren existiert?
Was ist passiert?
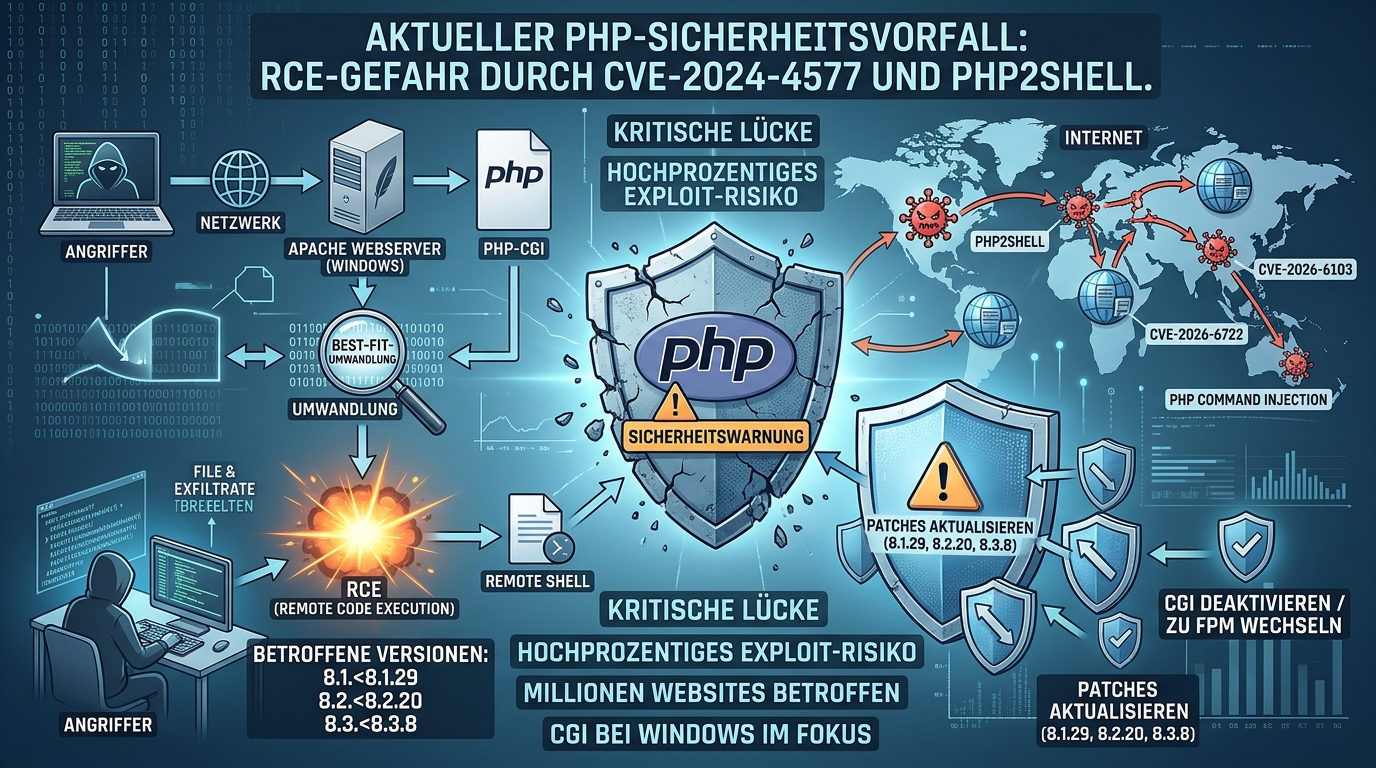
Am 21. Oktober 2026 veröffentlichten das deutsche Bundesamt für Sicherheit in der Informationstechnik (BSI) und weitere Sicherheitsorganisationen Warnungen vor zwei kritischen Schwachstellen in PHP. Die Sicherheitslücken tragen die Kennungen CVE-2026-109618 und CVE-2026-109619.
PHP ist eine der meistverwendeten Programmiersprachen im Internet. Sie sorgt dafür, dass Websites dynamische Inhalte anzeigen, Formulare verarbeiten, Benutzerkonten verwalten und Datenbanken ansprechen können. Auch bekannte Content-Management-Systeme wie WordPress, Joomla und Drupal verwenden PHP.
Das Problem liegt dabei nicht unbedingt in der Website selbst. Die Schwachstellen befinden sich im PHP-Kern, also in jener Softwarekomponente, die den PHP-Code einer Website ausführt. Dadurch können auch Websites gefährdet sein, deren eigener Programmcode keine entsprechende Sicherheitslücke enthält.
Laut der österreichischen Sicherheitsstelle CERT.at können die Schwachstellen Angreifern unter bestimmten Voraussetzungen ermöglichen, ohne Anmeldung aus der Ferne Schadcode auf einem betroffenen Server auszuführen. Eine der Schwachstellen kann außerdem das Auslesen von Speicherinhalten ermöglichen. Die Bewertung liegt bei CVSS 9,2 von 10 Punkten – ein sehr hoher Schweregrad.
Warum gingen Websites vorsorglich offline?
Wenn eine kritische Schwachstelle in einer grundlegenden Serverkomponente bekannt wird, müssen Betreiber schnell entscheiden, wie sie ihre Systeme schützen. Ein bloßes Abwarten kann ein erhebliches Risiko darstellen, insbesondere wenn technische Details öffentlich werden und Angreifer diese für eigene Zwecke nutzen können.
Deshalb haben verschiedene Betreiber Websites vorübergehend abgeschaltet oder den Zugriff eingeschränkt. Dadurch sollten mögliche Angriffe verhindert werden, bis die notwendigen Sicherheitsmaßnahmen umgesetzt waren.
Das bedeutet nicht, dass jede abgeschaltete Website tatsächlich gehackt worden ist. Eine vorsorgliche Abschaltung ist eine Schutzmaßnahme und kein Beweis für einen erfolgreichen Angriff.
Was steckt technisch hinter den PHP-Schwachstellen?
Die beiden Sicherheitslücken betreffen die interne Speicherverwaltung von PHP.
Bei der ersten Schwachstelle kann ein Fehler während der Verarbeitung eines Speicherengpasses dazu führen, dass PHP interne Daten nicht ordnungsgemäß behandelt. Bei der zweiten Schwachstelle kann ein interner Zustand weiterverwendet werden, obwohl der zugehörige Speicher bereits freigegeben wurde.
Solche Fehler werden als Speicherfehler beziehungsweise „Use-after-free“ bezeichnet. Vereinfacht gesagt: Ein Programm greift auf Daten zu, deren Speicherbereich nicht mehr gültig ist. Unter bestimmten Bedingungen kann ein Angreifer diesen Zustand gezielt beeinflussen und für einen Angriff ausnutzen.
Besonders problematisch ist, dass solche Fehler auf der Ebene des PHP-Kerns auftreten. Der Angriff muss daher nicht zwingend eine Schwachstelle in einem bestimmten WordPress-Plugin oder in einem individuellen Website-Design ausnutzen.
Bestand der Fehler tatsächlich seit 14 Jahren wie manche behaupten?
Diese Frage ist besonders interessant.
Das Sicherheitsunternehmen Wiz veröffentlichte am 21. Oktober 2026 einen ausführlichen technischen Bericht zu den entdeckten Schwachstellen. Darin erklären die Forscher, dass die zugrunde liegenden Fehler seit mehr als einem Jahrzehnt im PHP-Code vorhanden waren. Betroffen seien PHP-Versionen, die bis zur Version 5.4 zurückreichen.
Das bedeutet allerdings nicht, dass jede PHP-Installation seit 14 Jahren gleichermaßen verwundbar war oder dass die Sicherheitslücken während dieses gesamten Zeitraums aktiv ausgenutzt wurden.
Wichtig ist die Unterscheidung zwischen drei Zeitpunkten: Wann ein Fehler erstmals in den Programmcode gelangte, wann er entdeckt wurde und wann seine Ausnutzbarkeit nachgewiesen werden konnte. Diese Zeitpunkte können weit auseinanderliegen.
Nach dem Bericht von Wiz wurden die Schwachstellen im August 2026 entdeckt und dem PHP-Sicherheitsteam gemeldet. Die korrigierten PHP-Versionen wurden am 21. Oktober 2026 veröffentlicht.
Dass die zugrunde liegenden Fehler bereits seit mehr als zehn Jahren im PHP-Code vorhanden waren, wird durch den Forschungsbericht gestützt. Eine exakte Dauer von 14 Jahren für beide konkreten Schwachstellen lässt sich aus den vorliegenden Angaben jedoch nicht eindeutig ableiten.
Welche Maßnahmen haben wir ergriffen?
Sobald die Sicherheitsproblematik bekannt wurde, waren technische Maßnahmen erforderlich, um die Hosting-Umgebung abzusichern und die Erreichbarkeit der betreuten Websites wiederherzustellen.
Wir haben die erforderlichen Aktualisierungsmaßnahmen auf unseren Servern durchgeführt und das aktuelle Sicherheitsupdate für die eingesetzte PHP-Umgebung eingespielt.
Der aktuelle Stand: Alle Websites auf unseren Servern sind wieder online und erreichbar.
Die Sicherheitsaktualisierung behebt die bekannten Schwachstellen in den entsprechend aktualisierten PHP-Versionen. Damit wurde eine wesentliche Voraussetzung für den sicheren Weiterbetrieb der betroffenen Serverumgebung geschaffen.
Wir beobachten die weitere Entwicklung und behalten die Funktionsfähigkeit unserer Systeme im Auge. Bei Sicherheitsproblemen dieser Größenordnung ist es wichtig, nicht nur auf den ersten Warnhinweis zu reagieren, sondern auch nachfolgende Informationen und mögliche weitere Empfehlungen der Sicherheitsverantwortlichen zu berücksichtigen.
Was bedeutet das für Website-Betreiber?
Der Vorfall zeigt, dass die Sicherheit einer Website nicht allein von ihrem Design, ihren Inhalten oder den verwendeten Plugins abhängt. Auch die Software auf dem Webserver spielt eine entscheidende Rolle.
Regelmäßige Aktualisierungen sind deshalb ein wesentlicher Bestandteil des sicheren Website-Betriebs. Das gilt für PHP ebenso wie für das verwendete Content-Management-System, dessen Erweiterungen und die übrige Server-Software.
Besonders wichtig sind dabei folgende Punkte:
-
PHP aktuell halten: Sicherheitsupdates sollten zeitnah installiert werden. Nicht mehr unterstützte PHP-Versionen benötigen besondere Aufmerksamkeit, da sie nicht mehr regulär mit Sicherheitskorrekturen versorgt werden.
-
Websites regelmäßig warten: WordPress, Plugins, Themes und andere eingesetzte Komponenten sollten ebenfalls auf einem aktuellen Stand bleiben.
-
Nach einem Sicherheitsvorfall kontrollieren: Wenn ein System möglicherweise angreifbar war, sollte bei konkretem Verdacht auch geprüft werden, ob unbefugte Zugriffe oder Veränderungen stattgefunden haben.
Eine aktuelle PHP-Version allein garantiert keine vollständige Sicherheit. Sie beseitigt jedoch die bekannten Schwachstellen, für die das Update vorgesehen ist.
Der aktuelle PHP-Vorfall macht deutlich, wie wichtig eine zeitnahe Reaktion auf Sicherheitswarnungen ist. Eine Schwachstelle in einer grundlegenden Softwarekomponente kann zahlreiche Websites gleichzeitig betreffen – selbst dann, wenn deren Betreiber ihre eigenen Anwendungen sorgfältig pflegen.
Was ist PHP und warum wird es für unsere Website benötigt?
Vielleicht haben Sie sich schon gefragt, was PHP eigentlich ist und warum wir bei der aktuellen Sicherheitsaktualisierung darüber sprechen.
Stellen Sie sich Ihre Website wie ein Geschäft vor. Die Seiten, Texte und Bilder sind die sichtbare Einrichtung. Im Hintergrund muss aber noch einiges passieren: Wenn ein Kunde ein Kontaktformular ausfüllt, sich anmeldet, einen Artikel aufruft oder eine Bestellung abschickt, muss die Website diese Anfrage verarbeiten und die passenden Informationen bereitstellen.
Genau hier kommt PHP ins Spiel.
PHP ist eine Programmiersprache, die auf dem Webserver ausgeführt wird. Sie sorgt dafür, dass eine Website nicht nur aus statischen Bildern und Texten besteht, sondern auf Eingaben reagieren und Inhalte dynamisch erstellen kann.
Viele bekannte Systeme wie WordPress verwenden PHP. Damit werden beispielsweise Seiteninhalte aus einer Datenbank abgerufen, Kontaktformulare verarbeitet oder Funktionen eines Onlineshops ausgeführt.
Warum benötigen wir PHP?
Ohne PHP würden zahlreiche Websites, wie wir sie heute kennen, nicht mehr richtig funktionieren. Bei einer mit WordPress betriebenen Website ist PHP beispielsweise dafür verantwortlich, dass die gespeicherten Inhalte abgerufen und als fertige Webseite an Ihren Browser ausgeliefert werden.
PHP läuft dabei normalerweise unsichtbar im Hintergrund. Ihre Besucher müssen nichts installieren und bemerken die Programmiersprache im täglichen Gebrauch nicht.
Warum muss PHP regelmäßig aktualisiert werden?
Wie bei jedem Computerprogramm können auch in PHP Fehler auftreten. Manche davon sind harmlos, andere können Sicherheitsrisiken darstellen. Werden solche Schwachstellen bekannt, veröffentlichen die Entwickler entsprechende Korrekturen und Sicherheitsupdates.
Diese Updates müssen auf dem Webserver installiert werden, damit die betroffenen Funktionen korrigiert werden und bekannte Angriffsmöglichkeiten geschlossen werden.
Das ist vergleichbar mit einem Betriebssystem-Update auf Ihrem Computer: Auch wenn Ihr Gerät bisher problemlos funktioniert hat, können Sicherheitskorrekturen notwendig sein, um es weiterhin zuverlässig zu betreiben.
Was bedeutet das für Ihre Website?
Bei der aktuellen PHP-Sicherheitsproblematik haben wir die erforderlichen Aktualisierungsmaßnahmen auf unseren Servern durchgeführt. Die Sicherheitsaktualisierung wurde eingespielt und alle Websites auf unseren Servern sind wieder online und erreichbar.
Für Sie als Kunde ist keine eigene PHP-Installation erforderlich. Die technische Wartung dieser Serverkomponente übernehmen wir im Rahmen unseres Hosting-Betriebs.
Wichtig ist allerdings: Auch das Content-Management-System Ihrer Website, beispielsweise WordPress, sowie dessen Plugins und Themes müssen regelmäßig gewartet werden. Diese Komponenten sind von der Server-PHP-Version zu unterscheiden und benötigen gegebenenfalls eigene Updates.